VDIとは?仕組みとメリット・デメリットをわかりやすく解説
VDIとは.png)
結論:VDIとは、サーバー上に仮想デスクトップを構築し、手元の端末には画面情報だけを転送して利用する仕組みです。
データをサーバー側で一元管理できるため高いセキュリティを実現しやすい一方、常時ネットワーク接続が前提のため、通信環境が不安定だと動作が重くなりやすく、オフラインでは使えません。一元管理を最優先する企業には有効ですが、通信環境や運用体制によっては、データレスクライアントのような別の選択肢がより現実的な場合もあります。
「VDIを導入検討するように、と上司から言われたが、何から調べればいいか分からない」
「会議で『VDI』という言葉が出てきたが、結局何のことか分からないまま終わってしまった」
「他社が導入していると聞き、自社にも必要な気がしているが、メリットもデメリットも判断できない」
もし、こうした状況に心当たりがあるなら、ここから先も読み進める価値があります。
私たちは、企業のPC運用・セキュリティ強化の導入支援を日々行っており、VDIとその代替手段(データレスクライアントなど)を比較検討したいというご相談を数多くいただいています。ここからは、VDIの仕組みをより深く知りたい方向けに、メリット・デメリット、導入時によくある誤解、現場でよく聞かれる質問まで、実務目線で詳しく解説します。
営業目的の記事ではありません。まずはVDIが自社の課題に合う仕組みかどうかを判断する材料として読み進めてください。
こんな悩みはありませんか?
以下のうち、当てはまるものはありますか。
- VDI導入を検討するよう言われたが、何から調べればいいか分からない
- VDIとシンクライアント、データレスクライアントの違いがよく分からない
- 導入コストや運用の負荷がどれくらいか気になっている
- セキュリティを強化したいが、大掛かりな仕組みは避けたい
- 他社の導入事例と自社の状況を比較して判断したい
1つでも当てはまった方は、この記事をぜひ最後までお読みください。
1. VDIとは
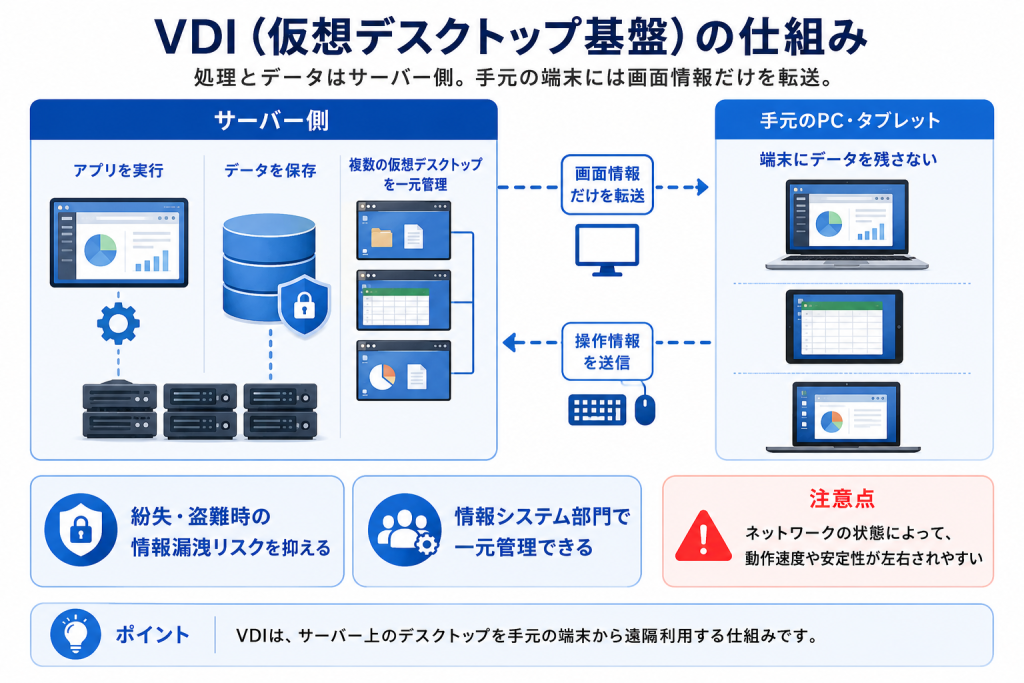
VDI(Virtual Desktop Infrastructure:仮想デスクトップ基盤)とは、サーバー上に仮想的なデスクトップ環境を構築し、手元の端末にはその画面情報だけを転送して利用する仕組みのことです。
実際の処理(アプリケーションの実行やデータの保存)はすべてサーバー側で行われ、手元のPCやタブレットは、いわば「画面を映すための窓口」のような役割を担います。
この仕組みにより、データが手元の端末に残らないため、PCの紛失・盗難時にも情報漏えいのリスクを抑えられるとされています。また、サーバー側で複数のデスクトップ環境を一元管理できるため、大企業を中心に情報システム部門のセキュリティ強化策として広く採用されてきました。
一方で、「サーバー側に処理を寄せる」という設計上、ネットワークの状態に動作が左右されやすいという特性も持っています。
2. VDIが求められる背景
① テレワーク普及によるセキュリティ強化ニーズ
社外からのアクセスが増えたことで、「手元の端末にデータを残さない」という発想そのものが、情報システム部門にとって重要な選択肢になりました。VDIはこのニーズに応える代表的な仕組みとして広まっています。
② 内部不正・情報漏えい事故への対応
退職者による情報持ち出しや、標的型攻撃による情報漏えいが後を絶たない中、データをサーバー側で一元管理できるVDIは、ガバナンス強化の手段として評価されています。
③ IT資産の一元管理・コスト最適化への関心
端末の性能に依存しにくいため、PCの入れ替えサイクルを延ばせる可能性がある点も、コスト面での関心を集める理由の一つです。IPAの「DX動向2026」やJUASの「企業IT動向調査報告書2025」でも、IT基盤の一元管理・ガバナンス強化は、国内企業のDX推進における継続的な検討テーマとして取り上げられています。
3. VDIの仕組み
VDIは、サーバー上に構築した仮想デスクトップに対して、手元の端末から画面情報だけをやり取りする仕組みで動作します。
| 項目 | 内容 |
|---|---|
| データの保存場所 | サーバー(データセンター)側で一元管理 |
| 処理を行う場所 | サーバー側。手元の端末には画面情報のみを転送 |
| 手元端末の要件 | 画面表示ができれば良く、比較的低スペックな端末でも動作可能 |
| 利用できる端末 | シンクライアント端末、PC、タブレットなど多様な端末からアクセス可能 |
| 代表的な提供形態 | 自社サーバー型(オンプレミス)、クラウド型(DaaS) |
VDIを導入すれば手元の端末は無関係になる、というわけではありません。認証情報の管理、キーロガー等のマルウェア対策、画面の盗み見・盗撮対策など、アクセス元となる端末側の対策は引き続き必要です。VDIは「データを手元に残さない」ための仕組みであり、端末のセキュリティ管理そのものを代替するものではありません。
◆VDIのメリット
- データが手元に残らないため、紛失・盗難時の情報漏えいリスクを抑えられる
- サーバー側でデスクトップ環境を一元管理でき、パッチ適用やアプリ配布が効率化する
- 端末を問わず、同じデスクトップ環境にアクセスできる
- 端末側のスペックに依存しにくく、端末の入れ替えサイクルを延ばせる場合がある
◆VDIのデメリット・よくある課題
- ネットワークの状態に動作が左右されやすく、「重い」「遅い」と感じやすい
- オフライン環境では原則利用できない
- サーバー・ライセンスなどの初期投資、仮想環境の構築に専門知識が必要
- 運用開始後も、サーバーの保守・アップデートなど専門的な運用体制が必要
他のセキュリティ対策との役割分担
VDIも、単体で導入すればすべてのリスクに対応できるわけではありません。以下のような対策と組み合わせて運用するのが実務的です。
| 対策 | 主な役割 |
|---|---|
| MFA(多要素認証) | VDIへのアクセス自体の認証強化 |
| EDR/ウイルス対策 | アクセス元端末のマルウェア対策 |
| IDaaS(ID管理) | 利用者ごとのアクセス権限の一元管理 |
| ログ監査 | 誰がいつ何にアクセスしたかの記録・追跡 |
4. VDIとシンクライアント・データレスクライアントとの違い
VDIは、しばしばシンクライアントやデータレスクライアントと比較されます。まず基本的な考え方の違いを整理しましょう。
VDIとシンクライアントは、いずれも「サーバー側で処理を行い、手元の端末には画面情報だけを転送する」という共通の考え方に基づいています。両者とも一元管理によるセキュリティの高さが強みですが、ネットワークの状態に動作が左右されやすく、オフラインでは利用できないという制約を共有しています。
一方、データレスクライアントは、処理そのものは手元のPCで行い、「データだけ」をクラウドに逃がすという発想です。通常のPCと同じ操作感を保ちながら、紛失・盗難時のセキュリティリスクを抑えられる点が特徴です。
9つの観点で比較すると、以下のようになります。
| 比較軸 | VDI/DaaS | データレスクライアント |
|---|---|---|
| 初期費用 | サーバー・ライセンス投資がかかり高くなりやすい | 既存PCを流用でき、抑えやすい |
| 運用負荷 | 仮想基盤の運用・保守に専門知識が必要 | 既存の資産管理体制を大きく変えずに運用しやすい |
| オフライン対応 | 原則不可 | 可能(ローカルキャッシュ+自動同期) |
| PC性能活用 | 手元端末の性能はほぼ使われない | 手元PCのスペックをそのまま活用できる |
| 操作性 | ネットワーク状態により遅延が発生しやすい | 通常のPCと同じ操作感 |
| 導入期間 | 仮想基盤の設計・構築に数ヶ月単位かかることも | 既存PCへのソフト導入で比較的短期間 |
| セキュリティ | データを一元管理でき高いセキュリティ | PC本体にデータを残さない設計で漏えいリスクを低減 |
| ネットワーク依存 | 高い(常時接続が前提) | 低い(オフラインでも作業継続可) |
| 保守性 | 専門的な保守体制が必要になりやすい | 既存PC運用の延長線上で対応しやすい |
どちらが優れているという単純な話ではなく、「一元管理を最優先するか」「既存PCの使い勝手を優先するか」によって向き不向きが分かれます。データレスクライアントについては「データレスクライアントとは?VDI・シンクライアントとの違いと選び方を徹底解説」でも詳しく解説していますので、あわせてご覧ください。
5. よくある誤解
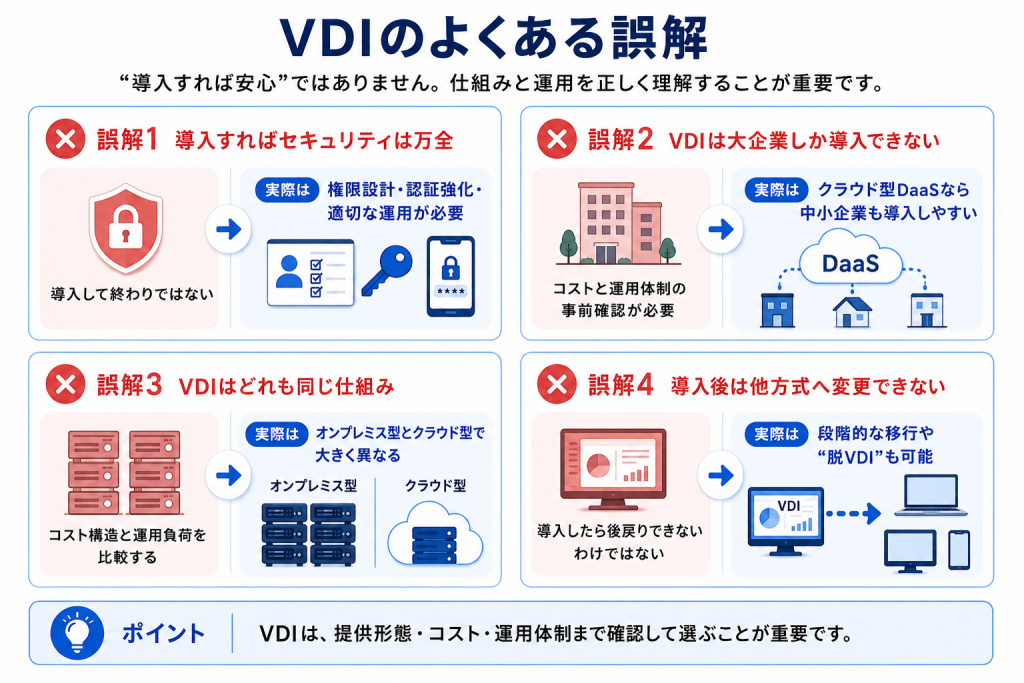
誤解1:VDIを導入すればセキュリティは万全だと思われがち
VDI自体が万能なわけではなく、アクセス権限の設計や認証強化など、運用面の対策が伴って初めて効果を発揮します。導入して終わりではない点に注意が必要です。
誤解2:VDIは大企業でなければ導入できないと思われがち
近年はクラウド型のDaaS(Desktop as a Service)など、中小企業でも導入しやすいサービスが増えています。ただし、コストや運用体制は事前に確認しておく必要があります。
誤解3:VDIはどれも同じ仕組みだと思われがち
オンプレミス型とクラウド型(DaaS)では運用形態が大きく異なり、選び方によってコスト構造や運用負荷も変わります。「VDI」とひとくくりにせず、提供形態まで確認することが重要です。
誤解4:導入したら他の方式に変更できないと思われがち
実際には、VDIから他方式への移行(脱VDI)を進める企業も一定数存在します。段階的な移行は可能であり、「導入したら後戻りできない」わけではありません。
6. 導入現場でよく聞かれる質問と課題
VDIの導入をご検討いただく企業の担当者からは、資料だけでは分からない、現場ならではの質問を数多くいただきます。
「どれくらいの通信環境が必要ですか?」
VDIは常時サーバーと通信を行うため、拠点ごとの回線速度・安定性の事前確認が欠かせません。特に複数拠点を持つ企業では、拠点間で通信品質に差があることが後から問題になるケースが多く聞かれます。
「ライセンス費用はどのように計算されますか?」
ユーザー数やアクセス方式によって課金体系が異なるため、見積り時に見落としがちなコストです。運用開始後にライセンス費用が想定より膨らむケースもあるため、契約前の確認が重要になります。
「導入までどれくらいの期間がかかりますか?」
仮想環境の設計・構築が必要なため、既存PCへのソフト導入で済むデータレスクライアントなどと比べて、一定の準備期間を要するのが一般的です。
「テレワークでも快適に使えますか?」
自宅やカフェなど、通信環境が安定しない場所からのアクセスでは、動作の遅延を感じやすいという声が多く聞かれます。テレワーク前提で導入する場合は、事前に実際の利用環境でテストしておくことをおすすめします。
7. 導入時に押さえておきたい注意点
- 拠点ごとのネットワーク帯域・通信品質を事前に確認しておく
- ライセンス費用の課金体系と、将来的な更新・保守コストを見積もっておく
- 仮想基盤の運用を担う体制(社内または委託先)を事前に確保しておく
- オフラインでの作業が原則不可となることを確認しておく
これらは大きな障壁というより、事前に把握しておくことでスムーズな導入につながる確認事項です。
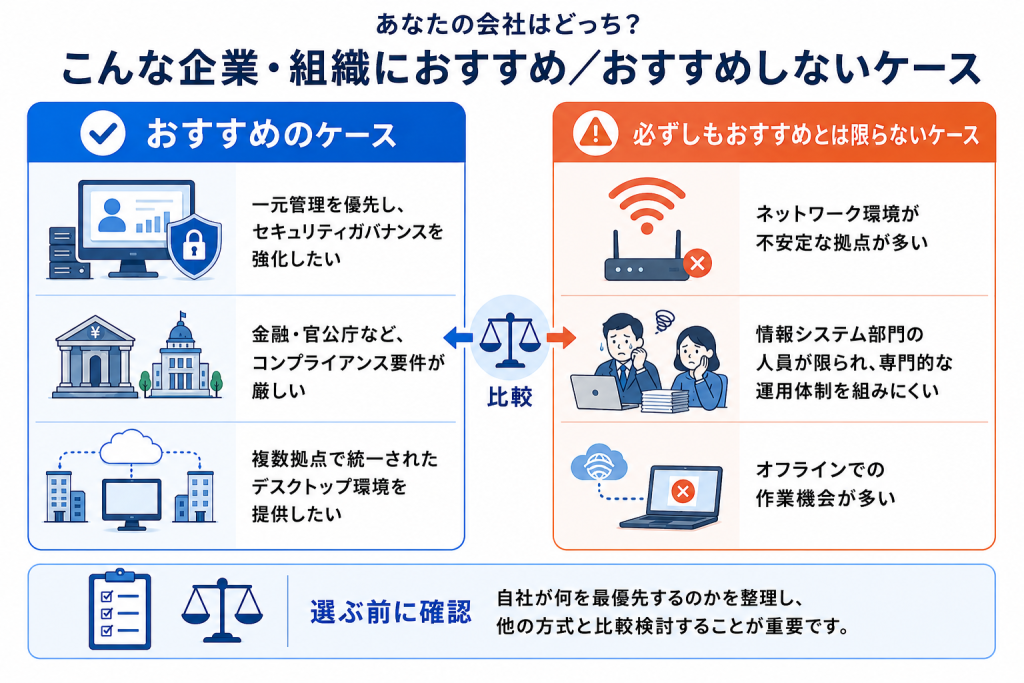
8. こんな企業・組織におすすめ/おすすめしないケース
おすすめのケース
- 一元管理を最優先事項として、セキュリティガバナンスを強化したい企業
- 金融・官公庁など、コンプライアンス要件が厳しい業種
- 複数拠点で統一されたデスクトップ環境を提供したい企業
必ずしもおすすめとは限らないケース
- ネットワーク環境が不安定な拠点が多い企業
- 情報システム部門の人員が限られ、専門的な運用体制を組みにくい企業
- オフラインでの作業機会が多い職種・業務が中心の企業
すべての企業にとって最適な選択肢というわけではありません。自社が何を最優先しているのかを整理した上で、比較検討することをおすすめします。
9. Shadow Desktopでできること
「セキュリティは強化したいが、VDIのような大掛かりな仕組みは避けたい」という声に応える選択肢として、私たちは「Shadow Desktop」というデータレスクライアントを提供しています。
- 既存PCへのソフトウェア導入が中心で、仮想環境の構築が不要
- 作業データを自動的にクラウドへアップロードし、PC本体にデータを残さない設計
- オフライン環境でもキャッシュを使って作業を継続でき、オンライン復帰時に自動同期
- PCの紛失・盗難時には、リモートワイプで遠隔からデータを消去可能
VDIとデータレスクライアントのどちらが自社に合うかについては、「データレスクライアントとは?VDI・シンクライアントとの違いと選び方を徹底解説」でも詳しく比較しています。あわせてご確認ください。
10. まとめ
- VDIとは、サーバー上に仮想デスクトップを構築し、手元の端末には画面情報だけを転送する仕組み
- データを一元管理できる高いセキュリティが強みだが、ネットワーク状態に動作が左右されやすく、オフラインでは利用できない
- 「セキュリティは万全」「大企業しか導入できない」「どれも同じ仕組み」といった誤解には注意が必要
- VDIも単体で完結する対策ではなく、MFAやEDRなど他のセキュリティ対策と組み合わせて運用することが前提
- 一元管理を最優先する企業には有効だが、通信環境が不安定な拠点が多い企業や、情シスの人員が限られる企業には別の選択肢も検討の余地がある
(この記事を書いた人)
【執筆】アップデータ株式会社 マーケティング部
導入検討中のお客様から寄せられるご相談や、営業・カスタマーサービスと連携して得た現場の声をもとに、実務に役立つ情報発信を担当。
11. FAQ
VDIとは何ですか?
VDIとシンクライアントの違いは何ですか?
VDIとデータレスクライアントはどちらがいいですか?
VDIの導入コストはどれくらいかかりますか?
VDIの導入にはどのくらいの期間がかかりますか?
VDIはセキュリティ的に安全ですか?
VDIはオフラインでも使えますか?
中小企業でもVDIを導入できますか?
VDIが停止した場合、業務は止まってしまいますか?
VDIをやめる(脱VDI)ことはできますか?
DaaSとVDIは同じものですか?
参考情報(参照日:2026年8月4日)
- [1] IPA「DX動向2026」
- [2] 一般社団法人JUAS「企業IT動向調査報告書2025」
本記事の作成にあたり、文章および画像の一部生成に生成AIを活用しています。内容の正確性については、公開前に編集部で確認しています。